Was das für Sie heißt
Diese Sicherheitslücke bedroht weltweit das Web
Eine schwerwiegende Sicherheitslücke sorgt für Alarmstimmung – und zwar weltweit! Betroffen ist PHP, eine der weltweit am häufigsten eingesetzten Programmiersprachen, auf der zahlreiche Webseiten und Onlinedienste aufbauen. Nationale und internationale Websites gingen vorsorglich offline. Mittlerweile wurden Updates veröffentlicht, die das Problem beheben sollen. Was das für Sie bedeutet.
 Kronen Zeitung als bevorzugte Google-Quelle hinzufügen
Die Bandbreite reicht von einfachen Blogs über große Nachrichtenportale bis zu komplexen Onlineshops und Content-Management-Systemen wie WordPress. Experten schätzen, dass allein mit WordPress weltweit zwischen 400 und 500 Millionen Webseiten betrieben werden.
Wie unter anderem das IT-Sicherheitsunternehmen Huntress, das Computer Emergency Response Team des Bundes (CERT) und das offizielle PHP-Sicherheitsteam berichten, sei rasches Handeln gefragt. Betreiber betroffener Internetseiten müssen demnach dringend Maßnahmen ergreifen, um ihre Systeme vor möglichen Angriffen zu schützen.
Informationen zur Lücke unbeabsichtigt veröffentlicht
Denn: Kriminelle Akteure können die Schwachstelle ausnutzen, um ohne vorherige Anmeldung aus der Ferne einen eigenen Schadcode auf den betroffenen Servern auszuführen, die vollständige Kontrolle über eine Website zu übernehmen, sensible Daten abzugreifen oder die Infrastruktur für weitere Cyberattacken zu missbrauchen. Das Problem nämlich: Detaillierte Informationen zur Schwachstelle wurden unbeabsichtigt vorab veröffentlicht.
Länder reagieren mit Abschaltungen
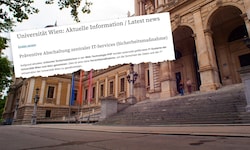
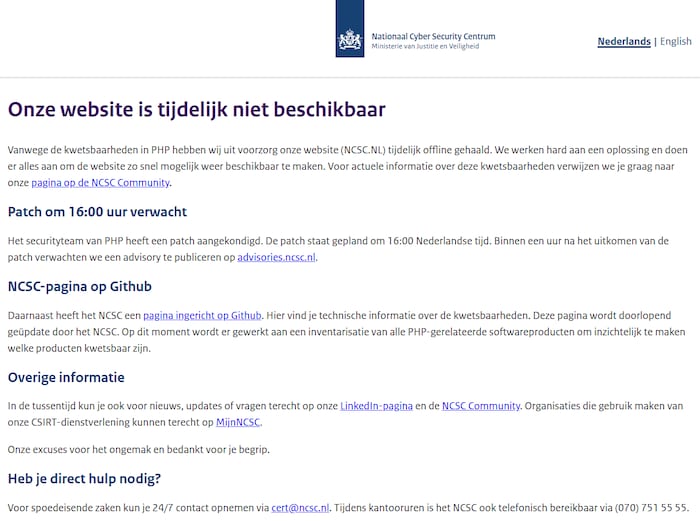
Die Aufregung im Netz war und ist entsprechend groß. Schon am frühen Nachmittag nahmen etwa die Niederlande, Dänemark und Finnland ihre Regierungswebsites offline, um Angreifern keine Angriffsfläche zu bieten. In Deutschland folgten Bundesländer, Gemeinden, Behörden, Universitäten oder auch Spitäler diesem Beispiel – in Österreich etwa die Universität Wien, wo zunächst über einen Hackerangriff spekuliert worden war.
„Die Website wurde vorsorglich geschlossen. Wir bereiten derzeit die Installation der Fehlerbehebung vor“, hieß es etwa auf der Regierungswebsite Finnlands. Aufgrund der Sicherheitslücken in PHP habe man „unsere Website (NCSC.NL) vorsorglich vorübergehend offline genommen“, steht auf der Seite der Niederlande zu lesen (siehe Screenshots).
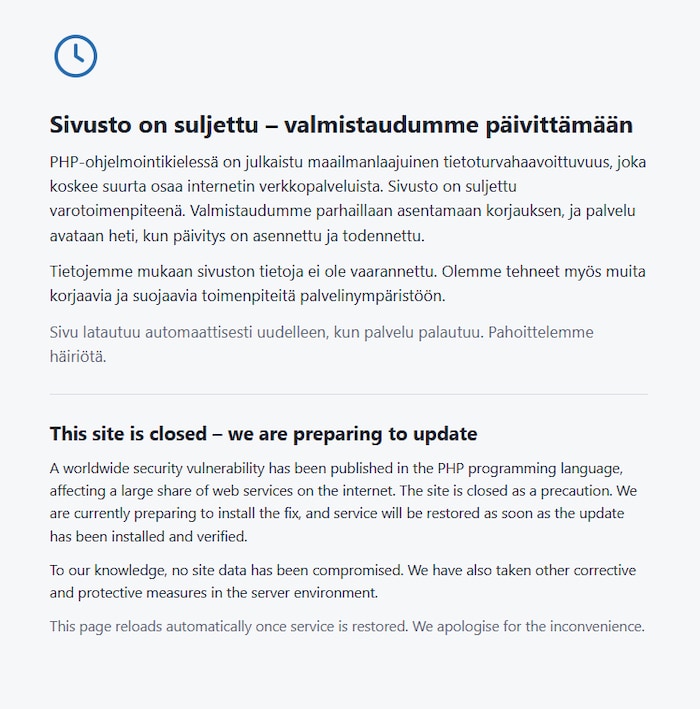
Zwei kritischen Sicherheitslücken
Unter der Bezeichnung „PHP2Shell“ warnten Sicherheitsexperten vor zwei kritischen Sicherheitslücken im Kern von PHP. Sie werden unter den Kennnummern CVE-2026-109618 und CVE-2026-109619 geführt. Das deutsche Bundesamt für Sicherheit in der Informationstechnik betonte in einer Warnung, dass unverzüglich Gegenmaßnahmen ergriffen werden müssten, da eine massive Beeinträchtigung des Regelbetriebs drohe.
Neue Sicherheitspatches verfügbar
Ein erstes Aufatmen gab es dann kurz nach 16 Uhr, als das PHP-Projekt auf seiner Website Sicherheitsupdates veröffentlichte, die die gefährlichen Schwachstellen eliminieren sollen. Die neuen, fehlerbereinigten Versionen lauten auf die Kennnummern 8.5.12, 8.4.27, 8.3.36 und 8.2.35. Dringend wird allen, die noch ältere PHP-Varianten nutzen, empfohlen, jedenfalls auf die aktuelle Generation zu aktualisieren.
Für alle, denen ein größeres Softwareupgrade vorerst nicht möglich ist, gibt das Projekt Tipps, wie man mittels Konfigurationsänderungen gegensteuern kann – was aber nur zur kurzfristigen Überbrückung und nicht zur tatsächlichen Behebung der Probleme führt.
Was das für den Internetuser bedeutet
Für normale Internetnutzer besteht beim alltäglichen Surfen auf dem Smartphone oder PC zwar kein direkter Handlungsbedarf, da sich die Sicherheitslücke nicht auf den Endgeräten der Anwender befindet, sondern auf den Servern im Hintergrund. Dennoch können Verbraucher indirekt betroffen sein – etwa durch Ausfälle wichtiger Onlinedienste oder potenzielle Datenabflüsse auf nicht rechtzeitig geschützten Webseiten. Die Entwickler der Programmiersprache sowie Hosting-Anbieter weltweit arbeiten rund um die Uhr daran, die Lücken zu schließen.


krone.tv



Willkommen in unserer Community! Eingehende Beiträge werden geprüft und anschließend veröffentlicht. Bitte achten Sie auf Einhaltung unserer Netiquette und AGB. Für ausführliche Diskussionen steht Ihnen ebenso das krone.at-Forum zur Verfügung. Hier können Sie das Community-Team via unserer Melde- und Abhilfestelle kontaktieren.
Hinweis in eigener Sache: Das krone.at-Forum präsentiert sich ab sofort in neuem Design! Wir freuen uns über konstruktives Feedback. Damit die Diskussionen in den Kommentarbereichen beim jeweiligen Thema bleiben, können Sie uns Rückmeldungen hier hinterlassen.
User-Beiträge geben nicht notwendigerweise die Meinung des Betreibers/der Redaktion bzw. von Krone Multimedia (KMM) wieder. In diesem Sinne distanziert sich die Redaktion/der Betreiber von den Inhalten in diesem Diskussionsforum. KMM behält sich insbesondere vor, gegen geltendes Recht verstoßende, den guten Sitten oder der Netiquette widersprechende bzw. dem Ansehen von KMM zuwiderlaufende Beiträge zu löschen, diesbezüglichen Schadenersatz gegenüber dem betreffenden User geltend zu machen, die Nutzer-Daten zu Zwecken der Rechtsverfolgung zu verwenden und strafrechtlich relevante Beiträge zur Anzeige zu bringen (siehe auch AGB). Hier können Sie das Community-Team via unserer Melde- und Abhilfestelle kontaktieren.